
Wissen & Perspektiven
SECURAM Blog
Fachbeiträge zu Informationssicherheit, KI-Governance, Business Continuity und Risikomanagement — von unserem Beraterteam.
Die Kühlkette als Angriffsziel: was die Angriffe auf Kältesteuerungen für Betreiber bedeuten
Angreifer haben die Kältesteuerungen europäischer Supermärkte verstellt. Warum Fernwartung und Standardzugänge das Problem sind und was ISO 27001 dagegen setzt.
Weiterlesen →Hitzewelle als Betriebsrisiko: Personalausfall und Lieferkette im BCM
Der Hitzesommer 2026 war ein Verfügbarkeitsrisiko. Warum Personalausfall und Lieferkettenstörungen bei Hitze ins BCMS nach ISO 22301 gehören.
Weiterlesen →Portraitbox-Datendiebstahl: DSGVO-Pflichten für Fotografen, Schulen und Kitas
Portraitbox-Datendiebstahl: Melde- und Informationspflichten nach DSGVO für Fotografen, Schulen und Kitas. Mit Checklisten für Verantwortliche und Eltern.
Weiterlesen →Prompt Injection: die neue Angriffsklasse auf KI-Systeme
Prompt Injection führt die OWASP-Risikoliste für LLM-Anwendungen an. Warum Filter versagen, was 2026 geschah und wie ein ISMS die Lücke schließt.
Weiterlesen →Incident Response für KI-Agenten: wenn Vorfälle Maschinengeschwindigkeit erreichen
Autonome KI-Agenten erzeugen Vorfälle in Maschinengeschwindigkeit. Warum Incident-Response-Playbooks Circuit-Breaker und die Controls nach ISO 27001 brauchen.
Weiterlesen →Auditable AI: Human Oversight nach EU AI Act
Der EU AI Act verlangt auditierbare KI. Wie Art. 9 bis 14 zu Protokollierung, Dokumentation und menschlicher Aufsicht werden und ISO 42001 die Nachweise liefert.
Weiterlesen →Biometrie und Drittlandtransfer: Warum KI-Persona-Verifikation zwei DSGVO-Pflichten zugleich auslöst
Biometrische KI-Verifikation verarbeitet Daten nach Art. 9 DSGVO und überträgt sie oft in die USA. Was Art. 44 ff. DSGVO und der EU AI Act für Unternehmen bedeuten.
Weiterlesen →KI-Beschaffung und Anbieter-Audits
KI-Sicherheit beginnt im Einkauf. Wie Model Cards, Vertragsbausteine und laufende Anbieter-Audits nach ISO 42001 und ISO 27001 die KI-Beschaffung absichern.
Weiterlesen →KI-Agenten im Betriebssystem: neue Angriffsfläche
KI-Agenten rücken ins Betriebssystem und in den Browser. Warum Auto Browse und WebMCP die Angriffsfläche vergrößern und wie ISO 27001 den Endpunkt härtet.
Weiterlesen →KI-getriebene Bedrohungslage: wie sich Ransomware industrialisiert
Künstliche Intelligenz beschleunigt und industrialisiert Ransomware. Was die Lage 2026 belegt und wie ISO 27001 mit Threat Intelligence, Backup und Vorfallsreaktion antwortet.
Weiterlesen →KI-Phishing und Deepfake-Betrug im Mittelstand
KI-Phishing und Deepfake-Betrug treffen den Mittelstand mit fehlerfreien Fälschungen. Warum Awareness an Grenzen stößt und welche Prozesse jetzt schützen.
Weiterlesen →KI-Nutzungsrichtlinie und Vier-Augen-Prinzip
Die teuersten KI-Fehler entstehen beim ungeprüften Übernehmen der Ausgaben. Eine KI-Nutzungsrichtlinie mit Vier-Augen-Prinzip nach ISO 42001 und ISO 27001 schützt davor.
Weiterlesen →KI-Haftung in Deutschland: Warum die Ausrede „Die KI war es" nicht trägt
Es gibt kein eigenes KI-Haftungsregime. Warum für KI-Schäden das bestehende Recht greift, die EU-Produkthaftung künftig Software erfasst und Governance haftungsmindernd wirkt.
Weiterlesen →KI-Kosten als Betriebsrisiko
KI-Kosten werden variabel: Token-Abrechnung, entbündelte Lizenzen und Anbieterbindung. Warum das Betriebsrisiko ins Risikomanagement nach ISO 27005 und ISO 42001 gehört.
Weiterlesen →KI-Training und Urheberrecht: Warum die Herkunft der Trainingsdaten zum Unternehmensrisiko wird
Die Herkunft der Trainingsdaten wird zur Compliance-Frage. Was die TDM-Schranke nach § 44b UrhG, der EU AI Act und aktuelle Klagen für Unternehmen bedeuten, die KI einsetzen.
Weiterlesen →
EU AI Act Compliance: Was bis August 2026 erledigt sein muss
Am 2. August 2026 greifen die Hochrisiko-Pflichten des EU AI Act. Was Unternehmen bis dahin aufgebaut haben sollten: KI-Inventar, Risikomanagement, Dokumentation.
Weiterlesen →
NemoClaw: Wie NVIDIA OpenClaw für Unternehmen absichern will
NVIDIA stellt mit NemoClaw eine Enterprise-Version von OpenClaw vor. Was OpenShell leistet, was DACH-Unternehmen prüfen müssen und wo Governance greifen muss.
Weiterlesen →Kill-Switch und Circuit-Breaker: der Not-Aus für autonome KI
Autonome KI braucht einen verlässlichen Not-Aus. Warum Kill-Switch und Circuit-Breaker zur Betriebsvoraussetzung gehören und ins BCMS nach ISO 22301 und ISO 42001.
Weiterlesen →Agentic-AI-Governance nach ISO 42001
Autonome KI-Agenten brauchen eine Governance wie digitale Mitarbeiter. Wie ISO 42001 und ISO 27001 Identität, Protokollierung und Entzug für agentische KI regeln.
Weiterlesen →Deepfakes und Strafrecht: die Lücke im § 201a StGB
Das deutsche Strafrecht knüpft an Bildaufnahmen an, nicht an KI-Bildnisse. Warum bei Deepfakes eine Strafbarkeitslücke umstritten ist und was Gesetzentwurf und EU AI Act vorsehen.
Weiterlesen →Responsible AI und die neue CIO-Rolle
Wie KI die CIO-Rolle vom Verwalter zum Strategen verschiebt und warum Responsible AI nach ISO 42001 zur Führungsaufgabe wird, nicht zum Compliance-Anhang.
Weiterlesen →
KI im Bewerbungsprozess: Diskriminierungsrisiken und EU AI Act
KI im Bewerbungsprozess: Was Personaler über Diskriminierungsrisiken, EU AI Act, AGG und DSGVO wissen müssen. Checkliste für verantwortungsvolle HR-KI.
Weiterlesen →KI-Secrets und Agenten-Marktplätze: die unterschätzte Angriffsfläche
Fast 3.000 offene API-Schlüssel und über 1.100 bösartige Agenten-Skills: KI bringt zwei alte ISMS-Themen zurück. Secrets- und Lieferkettenkontrolle nach ISO 27001.
Weiterlesen →US-KI-Abhängigkeit: Warum Anbieter-Konzentration ein Kontinuitätsrisiko ist
Wenn ein US-Anbieter Verfügbarkeit, Preis und Zugang zu KI-Diensten bestimmt, wird das zum Kontinuitätsrisiko. Was Sovereign Cloud und ISO 22301 leisten.
Weiterlesen →Data Governance für KI
Datenqualität und Kontrolle entscheiden über sichere KI. Wie Unternehmen ihre Daten nach ISO 42001, ISO 27001 und DSGVO ordnen, bevor sie sie einem Modell anvertrauen.
Weiterlesen →KI-Regulierung im internationalen Vergleich: Warum die großen Wirtschaftsräume auseinanderdriften
EU AI Act, China, Südkorea, Singapur und USA: Die KI-Regulierung driftet international auseinander. Was das für grenzüberschreitend tätige Unternehmen bedeutet.
Weiterlesen →Shadow AI im ISMS inventarisieren: vom blinden Fleck zur ehrlichen Inventur
Ungesteuerte KI-Insellösungen sind der blinde Fleck vieler ISMS. Wie sich Schatten-KI entdecken, inventarisieren und nach ISO 27001 A.5.9 steuern lässt.
Weiterlesen →
PicoClaw: KI-Agenten auf 10-Dollar-Hardware
PicoClaw bringt KI-Agenten auf Hardware für zehn Dollar. Warum das Sicherheitsproblem damit erst beginnt und was Unternehmen bei IoT-Segmentierung jetzt prüfen müssen.
Weiterlesen →NIS-2-Compliance im Mittelstand: Ein Praxisleitfaden
NIS-2-Compliance im Mittelstand: Betroffenheit prüfen, NIS2UmsuCG-Pflichten umsetzen und Bußgeldrisiken bis 10 Mio. EUR absichern. Praxisleitfaden für KMU.
Weiterlesen →Offensive KI und der Wandel des SOC
Offensive KI übertrifft 90 Prozent der Pentester und baut Exploits autonom. Warum sich das SOC vom Prüfen zur Orchestrierung wandelt und was jetzt zählt.
Weiterlesen →KI-Kennzeichnungspflicht umsetzen: Was ab dem 2. August 2026 gilt
Ab dem 2. August 2026 müssen KI-Inhalte gekennzeichnet werden. Was Artikel 50 der KI-Verordnung verlangt, wie China es regelt und wie Unternehmen die Pflicht praktisch umsetzen.
Weiterlesen →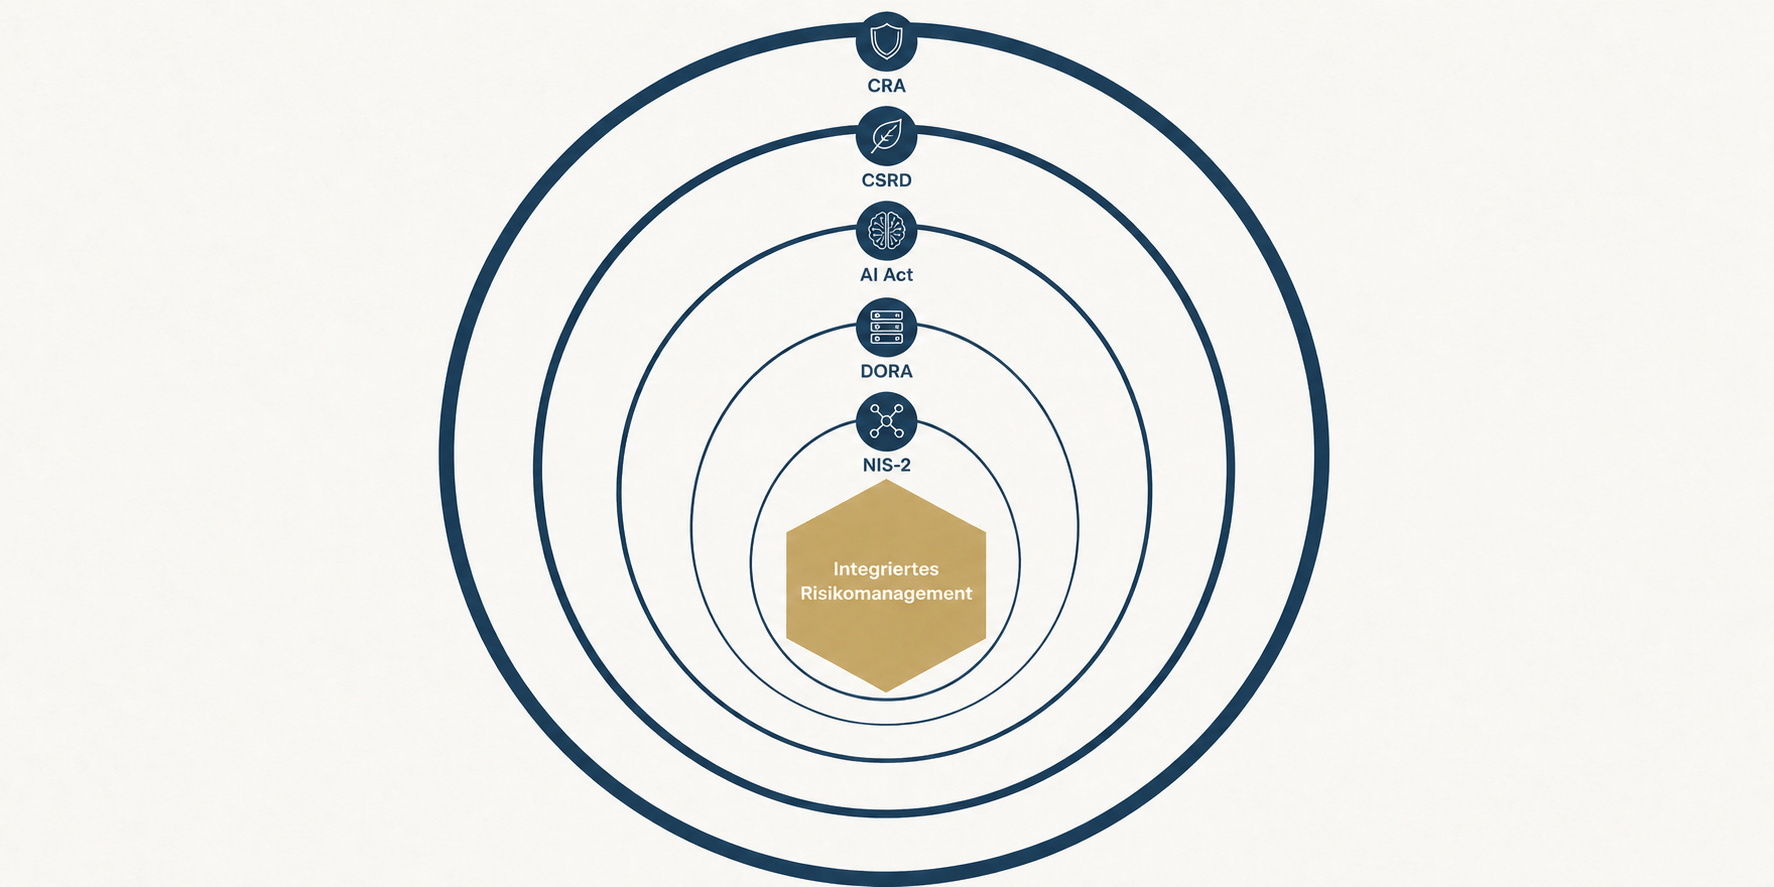
Integriertes Risikomanagement 2025: Warum es zur Pflicht geworden ist
Fünf Verordnungen, ein Risikobild: Warum isoliertes Risikomanagement 2025 an Grenzen stieß und integriertes RM für den Mittelstand zur Pflicht geworden ist.
Weiterlesen →Metamorphe KI-Malware: warum Signaturen ins Leere laufen
Selbstverändernde KI-Malware läuft an Signaturen vorbei. Warum verhaltensbasiertes EDR und Monitoring nach ISO 27001 die Antwort sind.
Weiterlesen →
NIS-2 Geschäftsführer-Haftung: Was das NIS2UmsuCG bedeutet
NIS-2 Geschäftsführer-Haftung ab 5. Dezember 2025: Was § 38 BSIG für die Unternehmensleitung bedeutet, welche Bußgelder drohen und wie sich Geschäftsführer absichern.
Weiterlesen →ISMS-Governance in komplexen Unternehmensstrukturen
ISMS-Governance in Konzernen: Klare Rollen, Entscheidungswege und Eskalationspfade für Standorte mit unterschiedlichen regulatorischen Anforderungen.
Weiterlesen →
Notfallübung planen und durchführen: Tabletop, Walkthrough, Vollübung
Notfallübung planen: Drei Formate, Reifegrade und ein 6-Schritte-Vorgehen. Welche Übung wann sinnvoll ist und welche Fehler Unternehmen häufig machen.
Weiterlesen →
Notfallhandbuch erstellen: Was wirklich drinsteht und was Unternehmen weglassen
Notfallhandbuch erstellen: Fünf Kernbereiche, die im Ernstfall funktionieren. Was drinsteht, was Unternehmen weglassen sollten und wie das Handbuch nutzbar wird.
Weiterlesen →
Risikomanagement im Mittelstand: Warum Excel-Listen nicht mehr reichen
Risikomanagement im Mittelstand: Warum flache Excel-Listen scheitern. Vier Elemente strukturierter Risikosteuerung und ein Drei-Schritte-Einstieg.
Weiterlesen →
CrowdStrike-Ausfall: Was BCM nach dem 19. Juli 2024 leisten muss
Der CrowdStrike-Ausfall vom Juli 2024 war ein globaler Praxistest für BCM. Was ISO 22301, DORA und der Mittelstand jetzt konkret umsetzen müssen.
Weiterlesen →Von ISO 27001 zu ISO 27002: Der Weg zur Praxis-Umsetzung
ISO 27002-Umsetzung: Wie Sie 93 Annex-A-Controls aus ISO 27001 in betriebliche Praxis überführen. Mit Mapping, Reifegradmodell und 4-Wochen-Praxis-Plan.
Weiterlesen →ISO 27001 in multinationalen Unternehmen und Konzernen
ISO 27001 in multinationalen Konzernen: Konsistentes ISMS über Ländergrenzen, regulatorische Heterogenität beherrschen und Konzern-Audits effizient führen.
Weiterlesen →
ISO 27001 + EU AI Act: Was das ISMS bereits abbilden kann
ISO 27001 und EU AI Act: Welche ISMS-Controls bereits KI-Governance abdecken und wo ISO 42001 als Ergänzung notwendig wird. Praxisnahes Mapping.
Weiterlesen →ISO 27001 Audit-Praxis: Worauf Prüfer wirklich achten
ISO 27001 Audit-Praxis: Worauf Stage-1 und Stage-2 Auditoren wirklich achten, welche Findings typisch sind und wie Unternehmen sich richtig vorbereiten.
Weiterlesen →
ISO 27001 vs. ISO 42001: Unterschiede im Vergleich
ISO 27001 vs. ISO 42001: Unterschiede, Gemeinsamkeiten und wann Unternehmen beide Normen brauchen. Mit Zeitplan und Kostenindikation für den Mittelstand.
Weiterlesen →
EU AI Act: Welche KI-Anwendungen seit Februar 2025 verboten sind
EU AI Act: Seit Februar 2025 sind 8 KI-Praktiken in der EU verboten. Welche Systeme betroffen sind und was Unternehmen jetzt tun müssen.
Weiterlesen →
DORA Umsetzung: Anforderungen für den Finanzsektor
DORA gilt seit 17. Januar 2025. Was Finanzunternehmen bei ICT-Risikomanagement, Vorfallmeldung und Third-Party-Risk umsetzen müssen.
Weiterlesen →EU AI Act Selbstprüfung in 5 Schritten
Risikoklassifizierung des KI-Einsatzes nach VO (EU) 2024/1689 in fünf Schritten. Auswertung im Browser, keine Datenübertragung. Inkl. Omnibus-VII-Update.
Zur Prüfung →KI-Risiko-Selbstprüfung in 12 Fragen
Vier Risikobereiche, zwölf Fragen, eine Bestandsaufnahme. Kostenfreies Prüfwerkzeug für den KI-Einsatz im Mittelstand. Ohne Login, ohne Datenübertragung.
Zur Prüfung →
Schatten-KI: Das unterschätzte Risiko im Unternehmen
Unkontrollierte KI-Nutzung durch Mitarbeitende gefährdet Compliance, Datenschutz und Informationssicherheit. So bringen Sie Schatten-KI unter Kontrolle.
Weiterlesen →
Was ist OpenClaw? Struktur, Risiken, Governance
OpenClaw ist der meistgestartete KI-Agent auf GitHub. Was steckt hinter dem Projekt, welche Sicherheitsrisiken bestehen und wie ordnen Unternehmen es ein?
Weiterlesen →Kontakt
Wir freuen uns auf Ihre Nachricht.
Ihre Ansprechpartnerin
Nadine Eibel
Gründerin & Geschäftsführerin
SECURAM Consulting GmbH
Über 20 Jahre Erfahrung in IT-Security und Informationssicherheit. Zertifiziert als CISM, Lead Auditorin ISO 27001 und ITIL Expert.
Kontaktdaten
20354 Hamburg
Direkter Kontakt
- Vertrieb: sales@securam-consulting.com
- Bewerbung: bewerbung@securam-consulting.com
Lieber direkt sprechen?
Buchen Sie ein kostenloses Erstgespräch.